

В мире микроконтроллеров и автоматизации существует одно опасное заблуждение, которое может стоить очень дорого. Оно звучит примерно так: «Если датчик что-то показывает, значит, так оно и есть на самом деле». Многие начинающие разработчики проходят через этот этап наивной веры в железо, и лишь единицы сразу понимают, насколько хрупкой может быть эта уверенность.
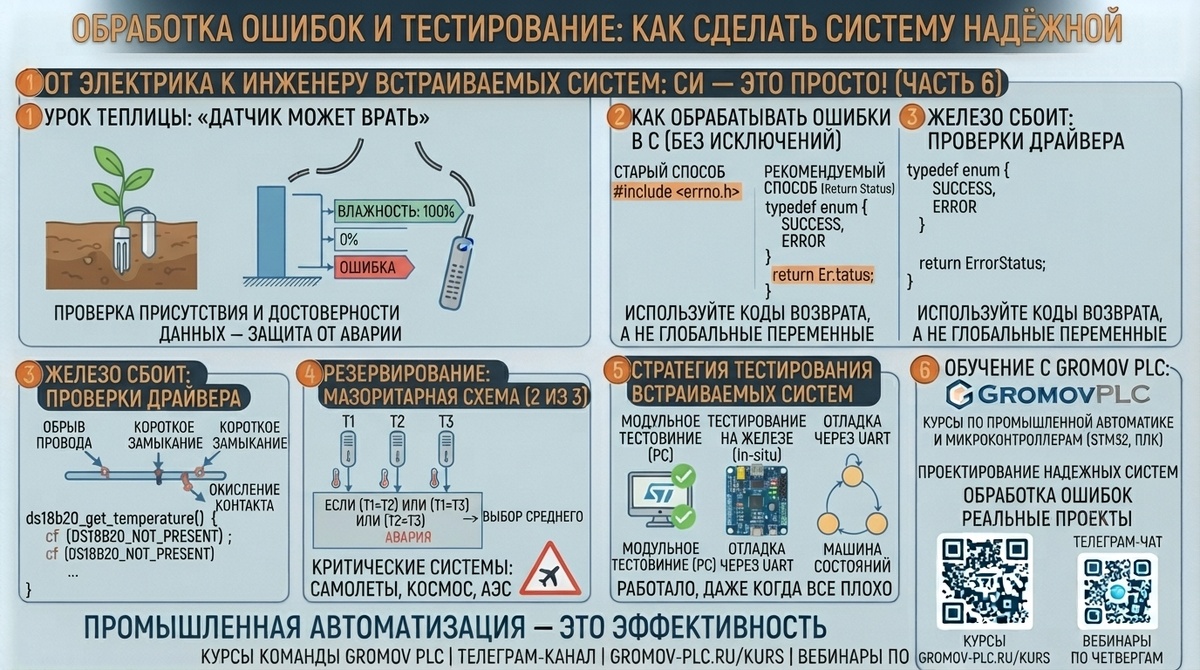
Мне особенно запомнился случай, который произошёл на заре моей инженерной практики. Я тогда писал программу для автоматического полива в теплице, и всё выглядело логично: датчик влажности сообщает о сухой почве, контроллер включает клапан, вода поступает к растениям. Но что-то шло не так. Система упорно твердила, что земля пересохла, хотя полив уже давно должен был сделать своё дело.
Первое горькое открытие: датчик может просто отсутствовать
Я увеличивал время полива, проверял насос, пересматривал логику программы — ничего не помогало. В какой-то момент я уже был готов поверить в аномальную жару и мгновенное испарение влаги. Но интуиция заставила меня взять мультиметр и проверить сам датчик. Оказалось, что он просто отвалился от платы и болтался на проводах, выдавая случайные значения, которые моя программа честно интерпретировала как показания влажности.
Этот эпизод стал для меня поворотным. Я осознал, что датчик — это не оракул, а обычное электронное устройство, которое может отвалиться, окислиться, замкнуть или деградировать. И если автоматика принимает решения на основе его данных, то риск получить абсурдное поведение системы возрастает многократно.
Как язык Си заставляет думать об ошибках иначе
В высокоуровневых языках вроде Java или Python есть удобный механизм исключений: try-catch, throw, обработка в одном месте. В языке Си такой роскоши нет. Здесь всё решается через возвращаемые коды и глобальные переменные, что на первый взгляд кажется примитивным, но на деле дисциплинирует разработчика.
Один из классических подходов — использование errno, глобальной переменной, куда библиотечные функции записывают код ошибки. Это удобно для работы с файловой системой или сетью, но во встраиваемых системах, где операционной системы часто нет вовсе, errno оказывается бесполезным. Поэтому там выработался другой, более честный подход: функция возвращает статус ошибки, а полезные данные передаются через указатель.
typedef enum {
SUCCESS = 0,
ERROR = 1
} ErrorStatus;
ErrorStatus read_temperature(float *temperature) {
if (/* датчик не отвечает */) {
return ERROR;
}
*temperature = 25.5;
return SUCCESS;
}
Такой паттерн я встречал в библиотеке HAL для STM32, и он мне сразу понравился своей прямолинейностью. Никаких неожиданных переходов, никакой магии — только явная проверка результата перед использованием данных.
Железо ломается, и это надо учитывать в коде
Когда инженер пишет драйвер для датчика, он обычно сосредоточен на том, как правильно считать данные по протоколу. Но редко кто задумывается о том, что датчик можно физически оторвать от платы, что провод может перетереться, а контакт — окислиться. А ведь это происходит сплошь и рядом, особенно в промышленных условиях или на подвижных механизмах.
И вот что страшно: программа продолжает работать. Она читает мусор с пина, интерпретирует его как валидные данные и принимает решения, которые могут привести к аварии. Поэтому я всегда добавляю в драйверы проверку присутствия устройства на шине перед тем, как довериться его показаниям.
DS18B20_STATUS_t ds18b20_get_temperature(uint32_t *temp) {
if (!ds18b20_present()) {
return DS18B20_NOT_PRESENT;
}
*temp = read_temp();
return DS18B20_OK;
}
Эта дополнительная строчка — не паранойя, а базовая гигиена встраиваемой разработки. Она спасает от целого класса глупых и дорогих ошибок.
Уроки из космоса: мажоритарная логика и резервирование
В критически важных системах — будь то атомная станция, самолёт или космический аппарат — никто не полагается на один-единственный датчик. Там применяют резервирование: ставят три одинаковых датчика и принимают решение на основе голосования. Если два из трёх показывают близкие значения, этим данным можно доверять. Если все три расходятся — это сигнал аварии.
float t1, t2, t3;
read_temperature_1(&t1);
read_temperature_2(&t2);
read_temperature_3(&t3);
if (abs(t1 - t2) < 0.5) {
temperature = (t1 + t2) / 2;
} else if (abs(t1 - t3) < 0.5) {
temperature = (t1 + t3) / 2;
} else if (abs(t2 - t3) < 0.5) {
temperature = (t2 + t3) / 2;
} else {
error();
}
Природа, кстати, использует тот же принцип: у человека два глаза, два уха, две почки. Дублирование жизненно важных органов — это эволюционная страховка от отказа одного из них. Инженерам стоило бы почаще брать пример с биологии.
Трагедия Boeing 737 MAX: цена одного датчика
Самая громкая и трагичная иллюстрация того, к чему приводит излишнее доверие единственному датчику, — это крушения Boeing 737 MAX. В октябре 2018 года разбился один самолёт, погибли 189 человек. Через несколько месяцев — второй, ещё 157 жизней. Причин было несколько, но ключевая — архитектурная ошибка, связанная с датчиком угла атаки.
Инженеры Boeing установили новые, более экономичные двигатели, которые не влезали под крыло. Их пришлось поднять выше, из-за чего нос самолёта стал опасно задираться при взлёте. Проблему решили программно — внедрили систему MCAS, которая принудительно опускала нос, опираясь на показания всего одного датчика AOA. В обоих случаях этот датчик выдавал неверные значения, и самолёт упирался носом в землю, а пилоты не могли ничего сделать, потому что система была уверена в своей правоте.
Использование одного датчика вместо мажоритарной схемы — это уже плохо. Но даже в такой ситуации можно было выйти, если бы система проверяла реалистичность показаний AOA, сверяя их с данными о скорости и ускорении. Этого не сделали, и цена оказалась чудовищной.
Когда датчик на месте, но всё равно врёт
Присутствие датчика на шине — необходимое, но недостаточное условие достоверности. Датчик может деградировать, попасть под воздействие влаги, перегреться или просто начать измерять не то, что нужно. Поэтому я всегда проверяю входные данные на реалистичность. Если датчик температуры в теплице выдаёт -50 градусов летом — это явный признак неисправности. Если датчик давления показывает 100 атмосфер в водопроводе — тоже.
if (temperature < -10.0 || temperature > 60.0) {
error();
}
Такие проверки кажутся очевидными, но на практике их часто пропускают. А зря: именно они позволяют отличить реальную аномалию от сбоя измерительного тракта.
Как тестировать то, что нельзя запустить на компьютере
Тестирование встраиваемых систем — это отдельное искусство. Нельзя просто запустить код на ПК и посмотреть, работает ли он. Но есть несколько подходов, которые я выработал за годы практики.
Модульное тестирование позволяет проверять отдельные функции на компьютере без микроконтроллера. Для этого существуют фреймворки вроде Ceedling или Unity. Да, это требует дополнительных усилий, но они окупаются, когда ошибка находится до прошивки в железо.
Тестирование на реальном железе — медленный, но необходимый этап. Вы загружаете прошивку в микроконтроллер и смотрите, как она взаимодействует с настоящими датчиками. Здесь всплывают все нюансы, которые невозможно смоделировать на ПК.
Отладка через UART — мой любимый инструмент. Я всегда добавляю в прошивку вывод диагностики через последовательный порт. Это позволяет видеть, что происходит внутри системы, даже когда она уже работает в составе установки.
Когда программа становится сложной, я перехожу на машину состояний. Это структурирует код и упрощает тестирование: вместо кучи условных операторов — таблица переходов, которую легко проверить.
typedef enum {
STATE_IDLE,
STATE_MEASURE,
STATE_HEAT,
STATE_MAX
} STATE_t;
void (*transition_table[STATE_MAX][EVENT_MAX])(void) = {
// ...
};
А для отладки я использую специальную функцию error() с вечным циклом. Если программа зависла — значит, произошёл переход в недопустимое состояние, и это легко локализовать.
void error(void) {
while(1);
}
Второй урок из теплицы: проверка достоверности
После того как я обнаружил отвалившийся датчик влажности, я добавил проверку присутствия. Но через неделю система снова начала вести себя странно. Датчик был на месте, показывал 30% влажности, а земля была мокрой. Оказалось, что его залило водой во время полива. Он был исправен, но его показания не соответствовали реальности.
С тех пор я всегда проверяю не только наличие датчика, но и достоверность его показаний. Это два разных уровня защиты, и оба необходимы.
Надёжность — это выбор, а не случайность
Ошибки, сбои и тестирование — это то, что отличает игрушку от промышленного устройства. Игрушка работает, пока всё хорошо. Промышленное устройство работает, даже когда всё плохо. Если вы сейчас пишете программу, которая слепо доверяет датчикам, — остановитесь. Добавьте проверки. Это может спасти вашу систему от глупых ошибок, а в некоторых случаях — и человеческие жизни.


